VRVedp北信源内网管理系统用户使用手册
`markdown
# VRVedp北信源内网管理系统用户使用手册
1. 产品简介
VRVedp北信源内网管理系统(以下简称“本系统”)是一款面向企业级用户的网络与信息安全软件,旨在帮助组织构建安全、可控、高效的内网环境。通过终端安全管理、数据防泄漏、行为审计、网络准入控制等核心功能,本系统能够有效防范内部威胁,保障信息资产安全,满足合规性要求。
本手册将指导用户完成系统的安装、配置、日常使用及维护,适用于系统管理员、安全运维人员及授权用户。
2. 系统安装与部署
2.1 环境要求
- 服务器端:Windows Server 2012 R2及以上版本,Linux CentOS 7.x及以上版本;CPU 4核以上,内存8GB以上,硬盘空间100GB以上。
- 客户端:支持Windows 7/10/11、Windows Server系列、主流Linux发行版及国产操作系统。
- 网络:服务器与客户端网络互通,建议千兆网络环境。
2.2 安装步骤
- 从官方渠道获取安装包,解压后运行安装程序。
- 按照向导提示选择安装路径、数据库配置(支持SQL Server、MySQL等)、服务端口等。
- 完成安装后,启动服务,并通过浏览器访问管理控制台(默认地址:https://服务器IP:端口)。
- 首次登录使用默认账号admin,密码请参考安装说明,登录后立即修改密码。
2.3 客户端部署
- 域环境:通过组策略统一推送客户端安装包。
- 非域环境:通过邮件或内部文件共享分发,用户手动安装。
- 安装完成后,客户端会自动注册到服务器。
3. 系统管理
3.1 登录与首页
- 打开浏览器,输入控制台地址,使用管理员账号登录。
- 首页展示系统概况:终端在线数、告警统计、安全事件趋势等。
3.2 组织架构管理
- 在“组织架构”模块中,可添加部门、子部门,并为部门分配管理员。
- 支持批量导入/导出组织信息,也可与AD域同步。
3.3 用户与角色
- 用户管理:添加、编辑、删除用户,设置用户所属部门、角色。
- 角色管理:定义不同角色的权限,如管理员、审计员、普通用户。
- 权限分配:通过角色控制用户可访问的功能模块。
3.4 策略配置
- 安全策略:设置终端安全基线,如密码强度、屏幕保护、外设控制(USB、光驱)。
- 网络策略:配置准入规则、IP/MAC绑定、非法外联监控。
- 数据策略:定义敏感数据识别规则,设置文件外发审批流程。
- 审计策略:开启终端操作日志、文件访问日志、网络行为日志的记录。
4. 终端安全管理
4.1 终端注册与状态
- 客户端安装后自动向服务器注册,管理员可在“终端管理”中查看在线状态、IP、MAC、操作系统等信息。
- 支持远程关机、重启、锁定终端。
4.2 外设管控
- 可禁止或允许特定类型的外设(如USB存储、打印机、蓝牙)。
- 设置外设白名单,仅允许授权设备接入。
4.3 软件管控
- 通过“软件商城”发布正版软件,用户可自行安装。
- 设置软件黑名单,禁止运行特定进程。
4.4 补丁管理
- 扫描终端系统漏洞,推送补丁安装任务。
- 支持离线补丁包导入。
4.5 病毒防护
- 集成防病毒引擎,实时查杀恶意软件。
- 可配置定期全盘扫描任务。
5. 网络准入控制
- 准入规则:基于用户、终端、网络位置等条件,决定是否允许接入网络。
- 隔离区:对不满足安全要求的终端,放入隔离区,仅可访问修复资源。
- 访客管理:为访客分配临时账号,限制访问范围和时间。
6. 数据防泄漏
- 敏感信息识别:通过关键字、正则表达式、文件指纹等识别敏感内容。
- 外发通道控制:监控并阻止通过邮件、即时通讯、网盘、打印等渠道泄露数据。
- 审批流程:对于必要的外发行为,可触发审批流程,由管理员审核。
7. 行为审计
- 终端操作审计:记录文件操作、打印、外设使用等。
- 网络行为审计:记录网页浏览、邮件收发、即时通讯内容。
- 日志查询与报表:支持多条件检索,生成统计报表,导出为PDF/Excel。
8. 系统维护
8.1 备份与恢复
- 定期备份数据库和配置文件。
- 支持一键恢复至备份点。
8.2 系统升级
- 在“系统设置”中检查更新,上传升级包进行版本升级。
- 升级前请备份数据。
8.3 日志管理
- 系统日志记录管理员操作、系统事件。
- 可设置日志保留周期,自动清理过期日志。
9. 常见问题
- 客户端无法注册:检查网络连通性、防火墙设置、服务器地址配置。
- 策略不生效:确认策略已下发至终端,并检查终端是否在线。
- 忘记密码:使用管理员账号重置,或通过数据库工具重置。
10. 技术支持
如有问题,请联系北信源技术支持:
- 电话:400-xxx-xxxx
- 邮箱:[email protected]
- 官网:https://www.example.com
本手册内容仅供参考,具体功能以实际版本为准。`
最新产品
2026精选4大透明加密软件App,高效守护企业信息安全
筑牢数字防线 网络与信息安全软件的战略价值与实践路径
VRVedp北信源内网管理系统用户使用手册
计算机网络与信息安全软件 构建数字时代的可信防线
筑牢数字防线 网络与信息安全软件的全方位解读
网络与信息安全 从全局认知到软件实践
315过后,你更该知道的手机信息安全指南 这些网络与安全软件真的能保护你吗?
网络与信息安全软件 构筑数字时代的核心防线
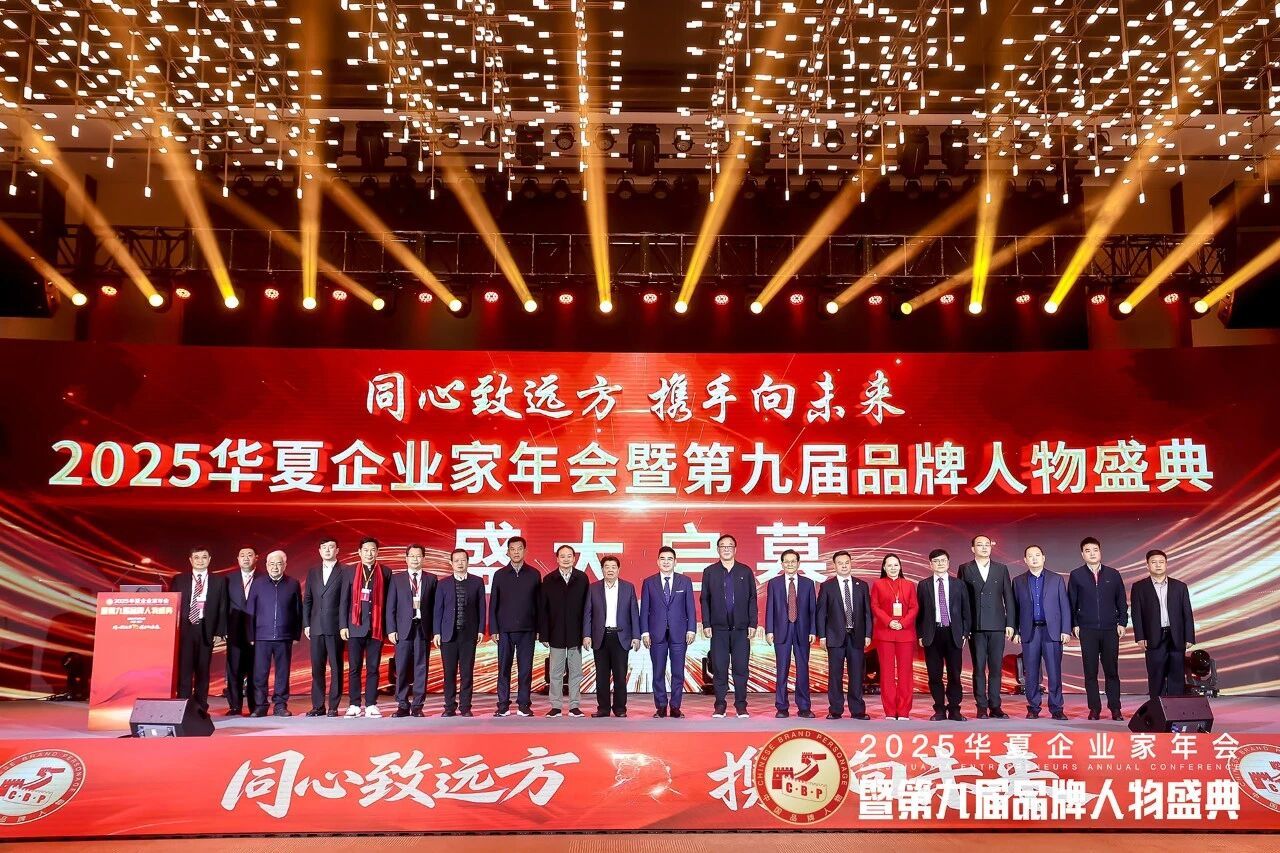
热烈祝贺!吉安籍企业家、深圳市航盛电子股份董事长杨洪荣膺2025中国品牌年度人物 —— 兼谈网络与信息安全软件的自主创新之路
企业级安全即时通讯软件的5大标准 网络与信息安全软件的关键选择